Loading…
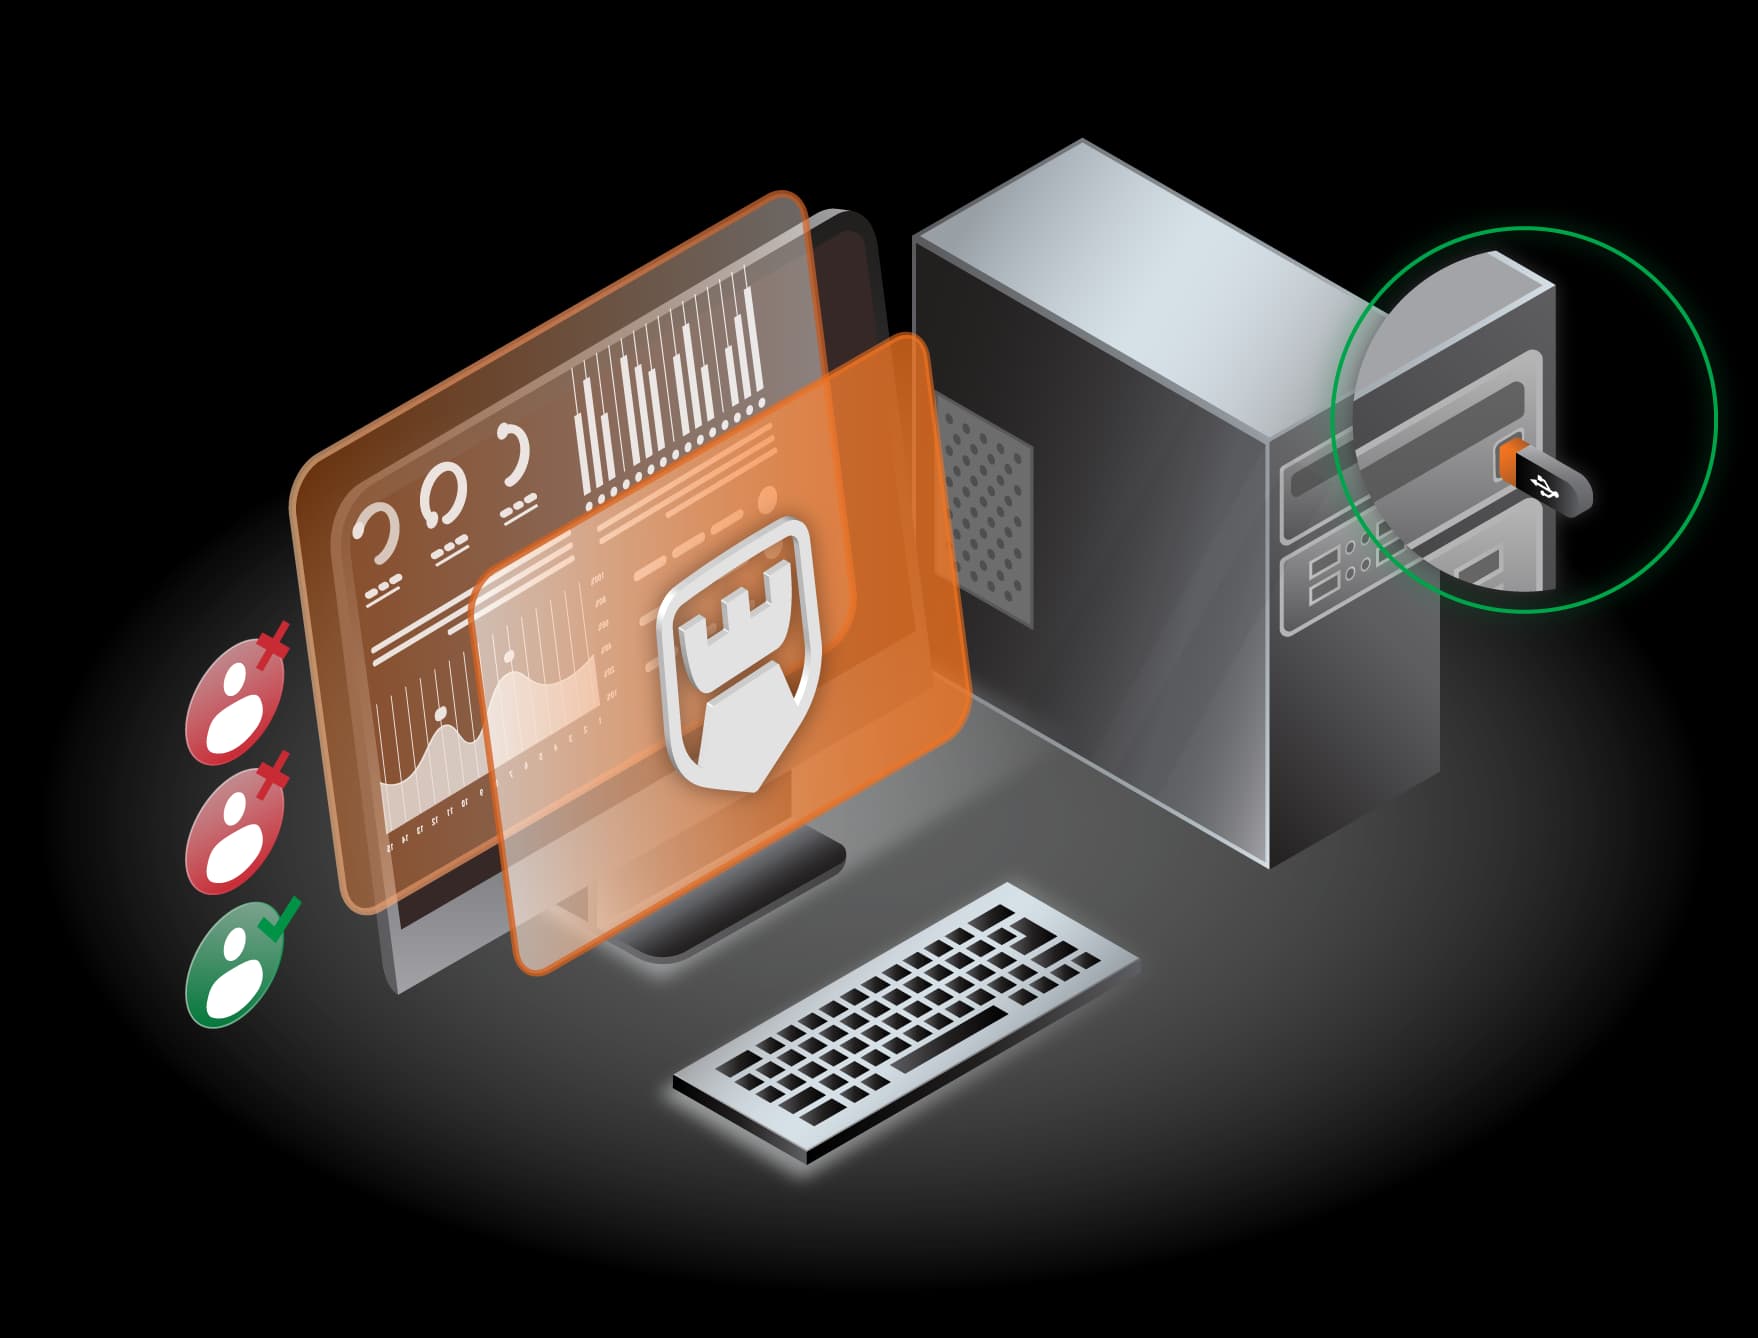
کنترل کامل بر درگاههای انتقال داده، جلوگیری از نشت اطلاعات و تهدیدات بدافزاری با اسکن چندآنتیویروسی و سیاستهای امنیتی سفارشیسازیشده؛ بدون نیاز به کیوسک فیزیکی
پادویش vKiosk بهعنوان یک لایه پیشرفتهی امنیتی، برای مدیریت، کنترل و ایمنسازی تبادل داده از طریق رسانههای قابل حمل مانند USB طراحی شده است. این راهکار با جلوگیری از نشت اطلاعات حساس و ورود بدافزار، سطح امنیت شبکههای سازمانی را بهطور چشمگیری ارتقا میدهد.
برخلاف کیوسکهای فیزیکی که نیازمند سختافزار اختصاصی، نصب و نگهداری پرهزینه هستند Padvish vKiosk تمامی قابلیتهای امنیتی مشابه را بهصورت نرمافزاری و مجازی ارائه میدهد؛ راهکاری سبک، منعطف و مقیاسپذیر که بدون وابستگی به تجهیزات فیزیکی امنیتی در سطح بالاتر فراهم میسازد.
Padvish vKiosk علاوه بر کنترل دقیق سطح دسترسی به ابزارهای ذخیرهسازی، قابلیتهای کلیدی همچون فیلترگذاری فایلها، اسکن چندآنتیویروسی (Multi-AV) و تحلیل تهدیدات را یکپارچهسازی کرده است تا استانداردهای امنیتی سازمانها را به سطحی بالاتر برساند.
این محصول امکان تعریف سیاستهای اختصاصی برای خواندن/نوشتن داده، پایش سلامت فایلها پیش از انتقال، و ارائه گزارشها و تحلیلهای جامع را فراهم میآورد. مدیران میتوانند با استفاده از چارتهای تحلیلی و گزارشدهی لحظهای، نظارت هوشمند و دقیق بر تمامی کلاینتها داشته باشند.
Padvish vKiosk راهکاری ضروری برای محیطهای حساس و سازمانهایی است که به حفاظت سختگیرانه از دادهها نیاز دارند، بدون نیاز به سختافزارهای پرهزینه و کیوسکهای سنتی.

دستگاههای USB و سایر تجهیزات مجاز جهت دسترسی مشخص میشوند. محدودیتهای جداگانه برای ارسال (Write) یا دریافت (Read) داده برای هر دستگاه تعیین میگردد.

رابط کاربری (UI) امکان نمایش و مدیریت همزمان ۱۰ کاربر را دارد. محدودیت ثابتی برای تعداد کاربران وجود ندارد و کاربران اضافی در صورت نیاز تعریف میشوند. هر کاربر سیاستهای امنیتی اختصاصی مانند فقط ارسال، فقط دریافت یا هر دو را میتواند داشته باشد.

بررسی فایلها براساس نوع و فرمت انجام میشود. از انتقال فایلهای غیرمجاز یا محدود شده جلوگیری به عمل میآید.
دستگاههای USB و سایر تجهیزات مجاز جهت دسترسی مشخص میشوند. محدودیتهای جداگانه برای ارسال (Write) یا دریافت (Read) داده برای هر دستگاه تعیین میگردد.
رابط کاربری (UI) امکان نمایش و مدیریت همزمان ۱۰ کاربر را دارد. محدودیت ثابتی برای تعداد کاربران وجود ندارد و کاربران اضافی در صورت نیاز تعریف میشوند. هر کاربر سیاستهای امنیتی اختصاصی مانند فقط ارسال، فقط دریافت یا هر دو را میتواند داشته باشد.
بررسی فایلها براساس نوع و فرمت انجام میشود. از انتقال فایلهای غیرمجاز یا محدود شده جلوگیری به عمل میآید.

تمامی فایلها توسط چندین آنتیویروس پیش از ارسال یا دریافت پایش میشوند. انتقال داده تنها در صورت تایید معتبر بودن و عدم نقض سیاستها (policies) انجام میگیرد.


مدیر سیستم مشخص میکند که چه تعداد آنتیویروس باید یک فایل را شناسایی کنند تا بدافزار شناخته شود. مثال: اگر آستانه تشخیص ۳ باشد، حداقل ۳ آنتیویروس باید فایل را آلوده گزارش کنند. اگر تعداد شناساییها برابر یا بیشتر از آستانه تشخیص باشد، فایل بدافزار شناخته میشود. اگر تعداد شناساییها کمتر از آستانه تشخیص باشد، سیستم مقدار پیشفرض (Default Policy) را اعمال میکند.

کنسول مدیریتی فهرستی از آنتیویروسهای موجود را ارائه میدهد. مدیران میتوانند انتخاب کنند که کدام موتورهای آنتیویروس در فرآیند شناسایی مشارکت داشته باشند.

اطلاعات دقیق برای هر انتقال شامل موارد زیر است:


مدیریت، پیکربندی، نظارت و بهروزرسانی یکپارچه

نصب و استقرار سریع و کاهش سربار مدیریتی
آماده پاسخگویی به شما هستیمپرسشی دارید؟

