Loading…
کشف، پاسخ و تحلیل یکپارچه با قدرت هوش مصنوعی
گواهی شناسایی و پاسخ پیشرفته به تهدیدات نقاط پایانی (EDR) از آزمایشگاه AV Test آلمان
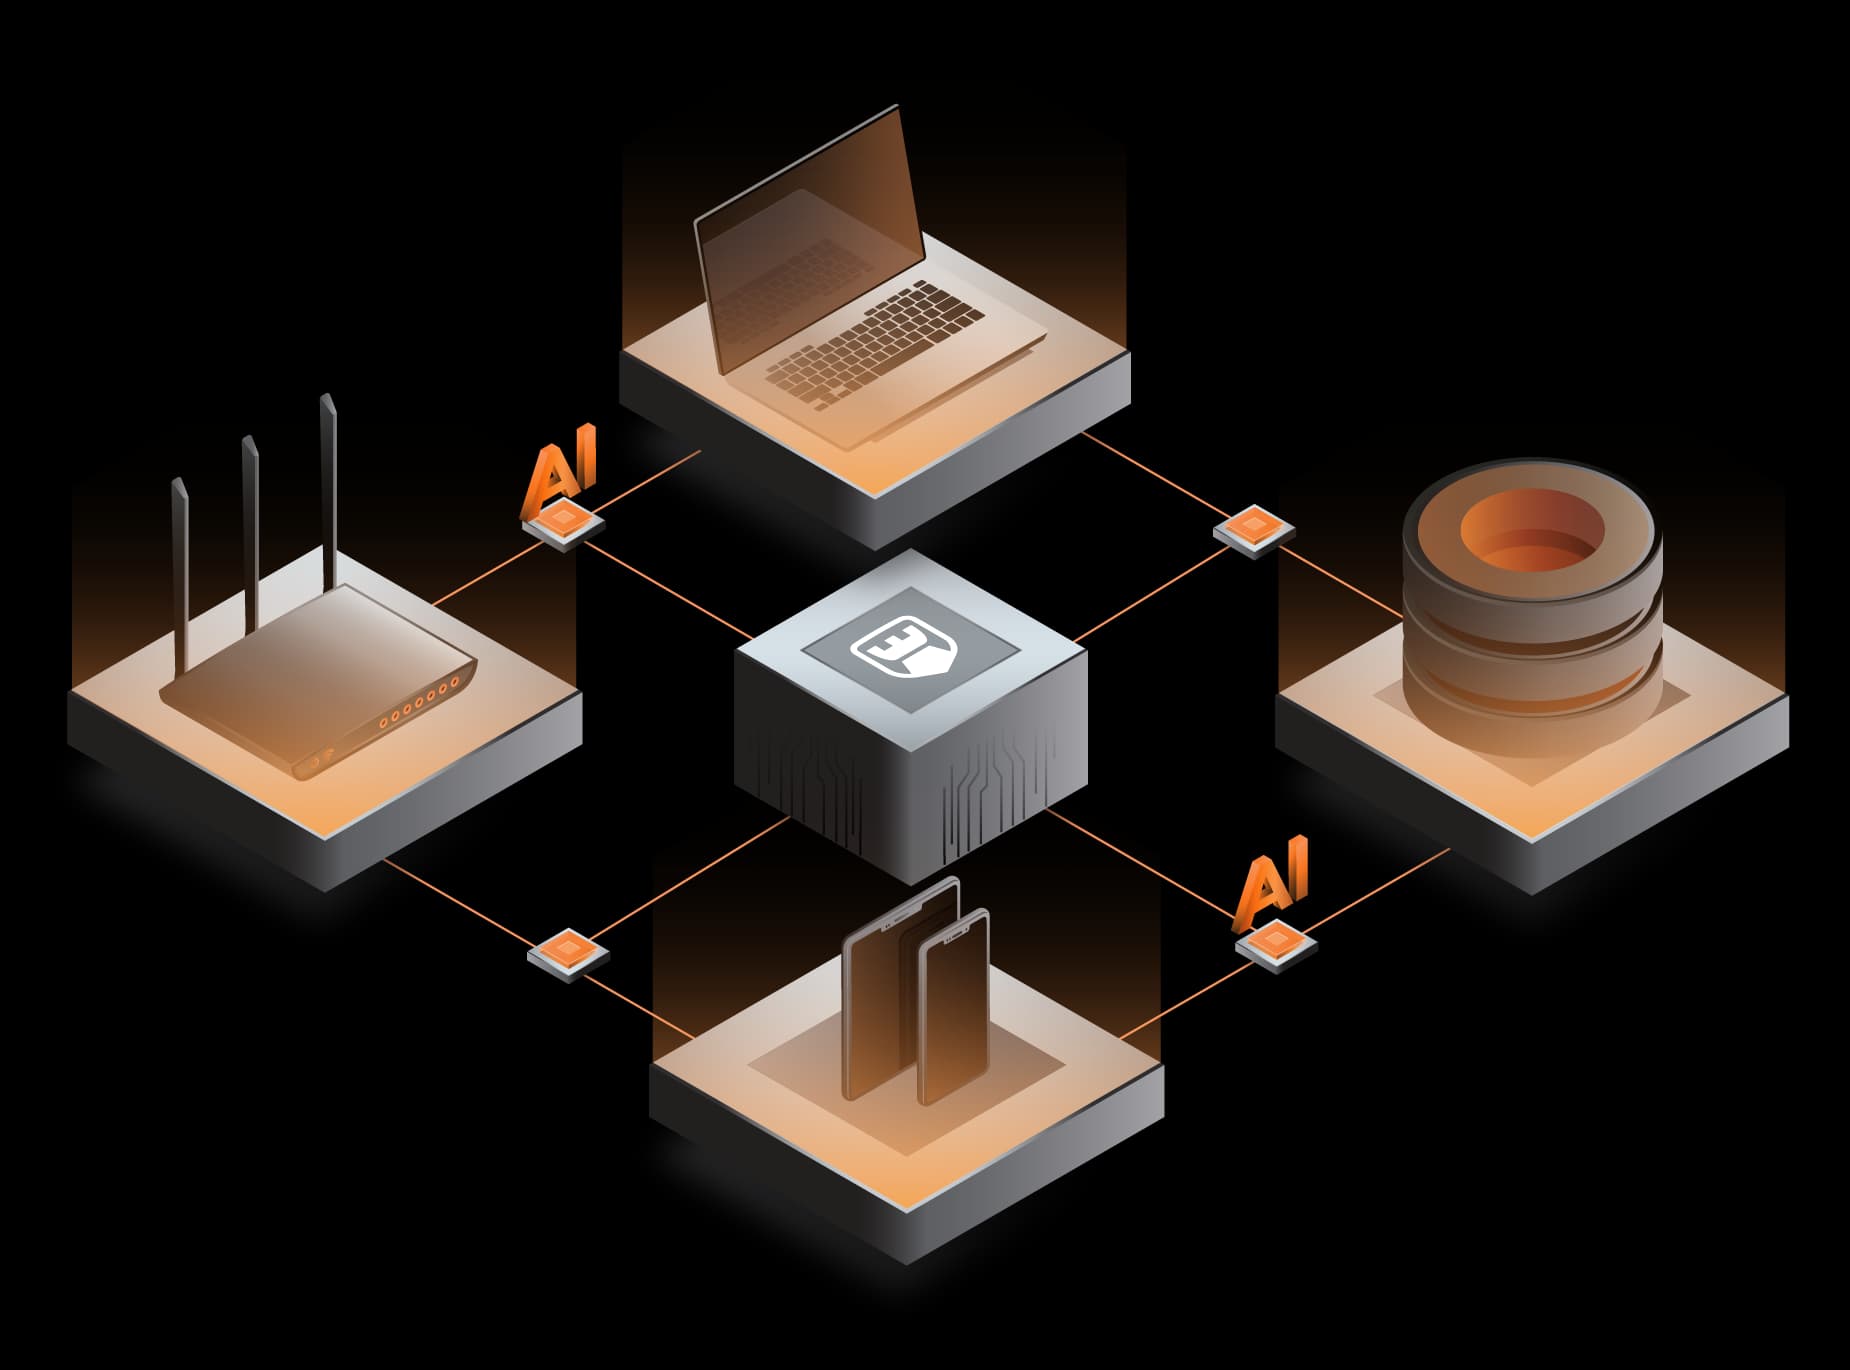
سامانه Padvish XDR AI، راهکاری پیشرفته برای سازمانهایی است که به نظارت همهجانبه بر امنیت کلاینتها، سرورها و تجهیزات شبکه نیاز دارند و میخواهند تهدیدات پنهان را در فضای دیجیتال سازمان شناسایی کنند.
XDR AI پادویش با بهرهگیری از هوش مصنوعی اختصاصی، نفوذهای پیچیده را در لحظه تشخیص میدهد. این سامانه با تحلیل حافظه و پایش مستمر رفتارها، از تخریب اطلاعات جلوگیری کرده و نشانههای آلودگی (IOC) را ردیابی میکند.
سامانه XDR AI پادویش، امکان استفاده از سندباکس، تحلیل یادگیری ماشین و سیستم IPS را فراهم میآورد. این سامانه با حسگرهای شبکه و دستیار هوشمند خود، سرعت شکار تهدیدات را افزایش داده و اقدامات اصلاحی فوری را اجرا میکند.
با سامانه XDR AI پادویش، هیچ تهدید امنیتی در شبکه سازمان شما پنهان نمیماند.
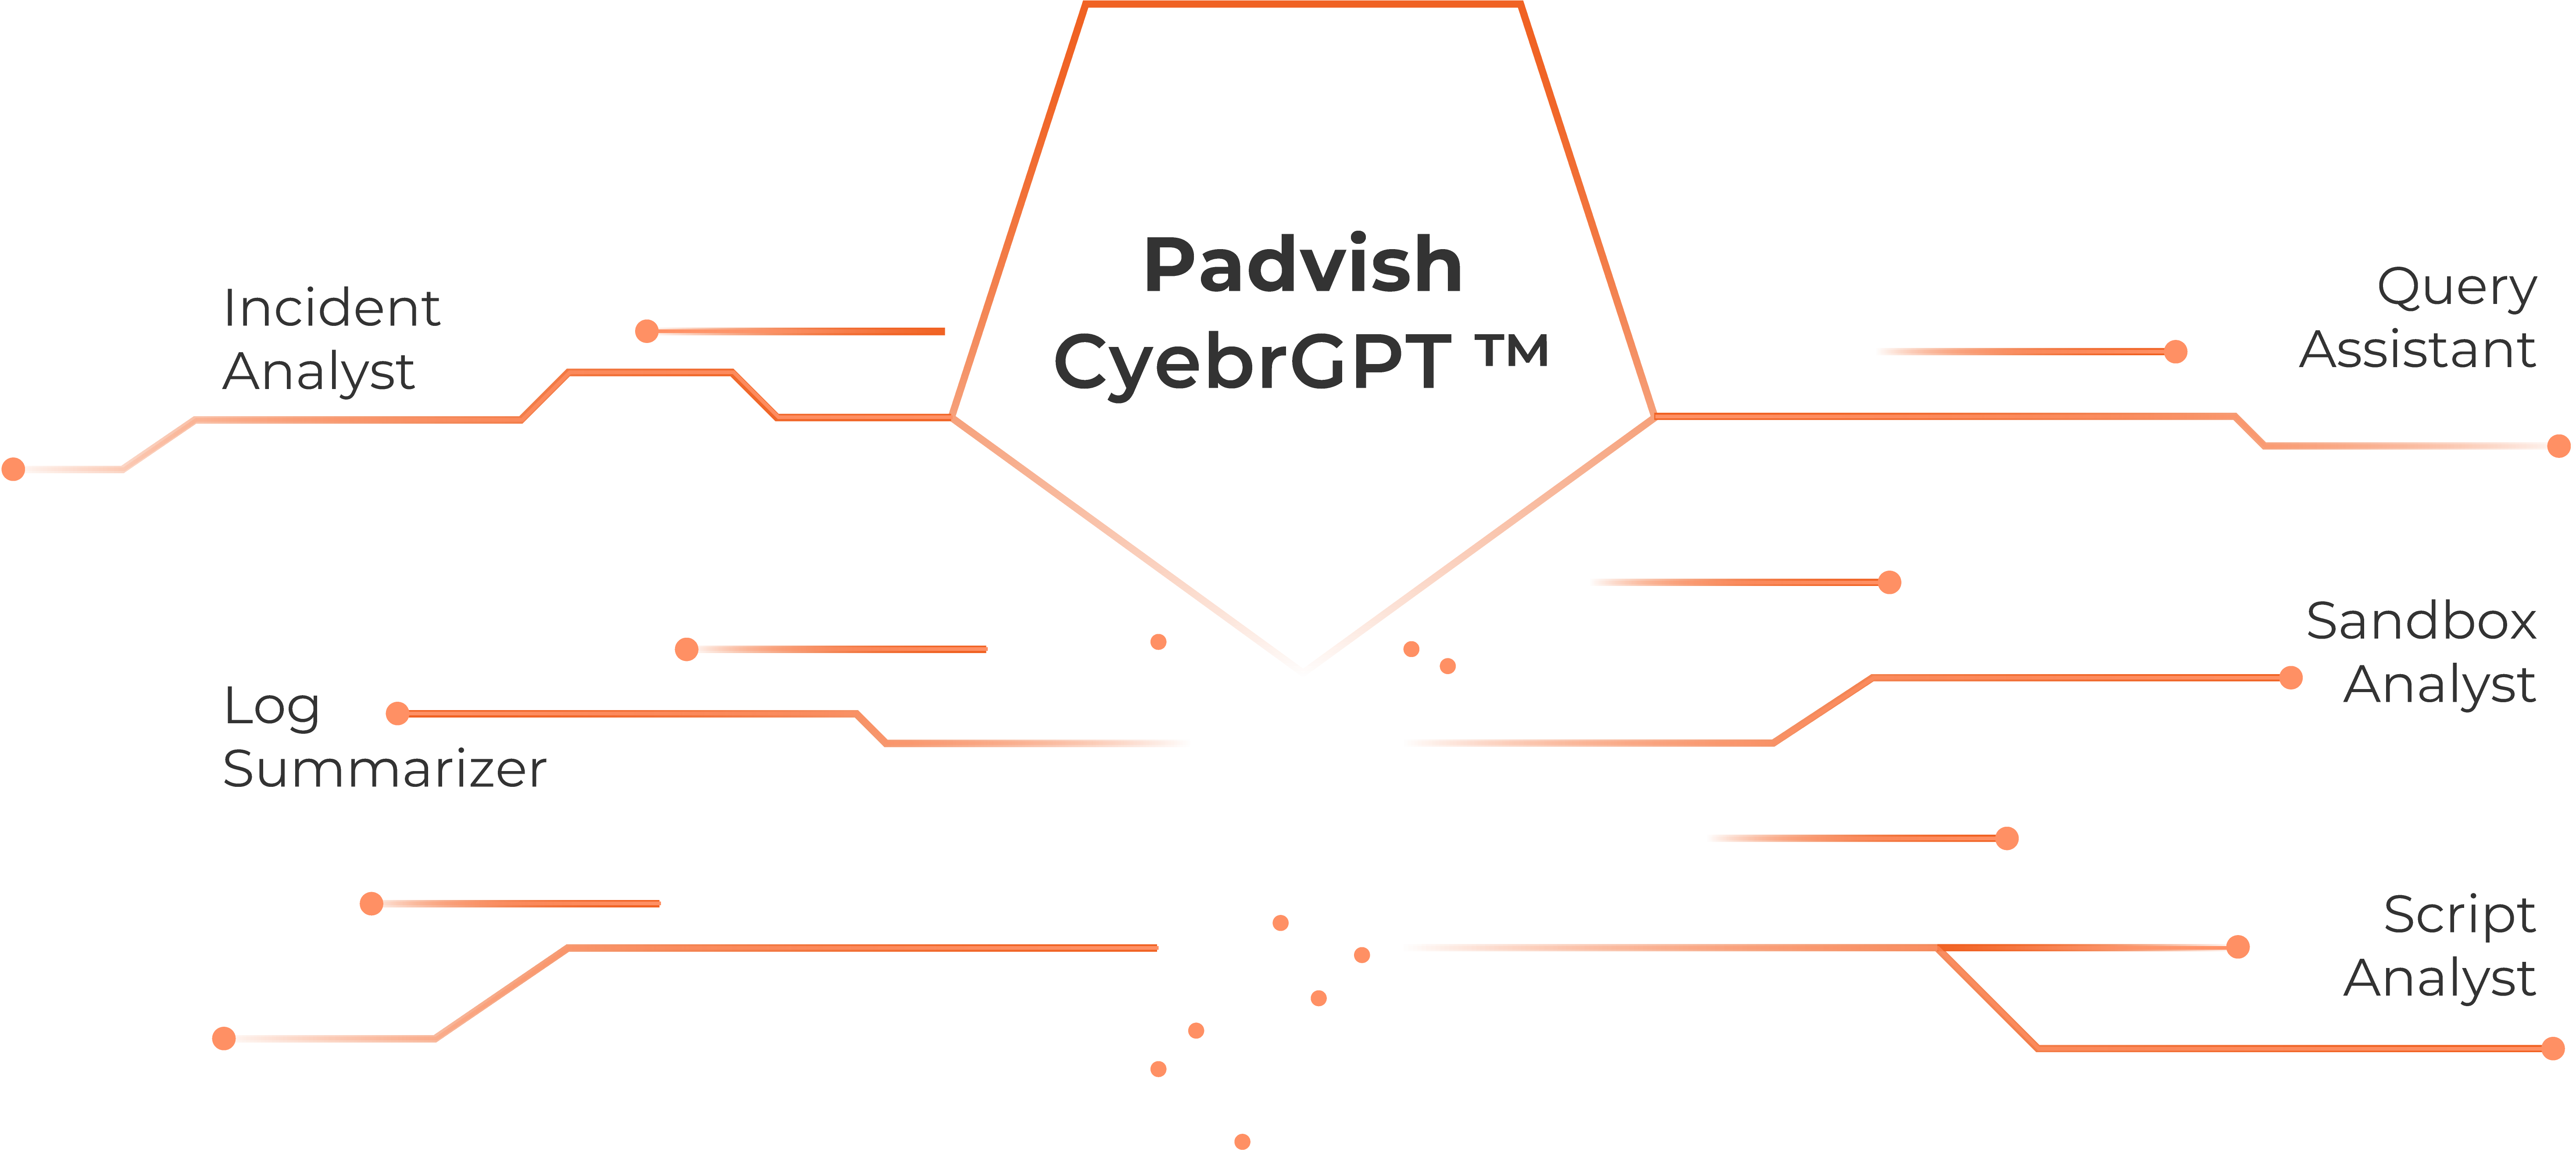
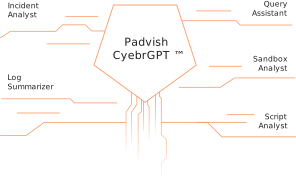
™Padvish CyberGPT اولین مدل زبانی بزرگ (LLM) است که اختصاصاً برای حوزه امنیت سایبری طراحی شده است. این مدل با ترکیبی از فناوریهای اثباتشده و نوظهور هوش مصنوعی توسعه یافته و نهتنها یک ابزار قدرتمند برای پردازش متن، بلکه یک دستیار هوشمند امنیتی است که توانایی درک، تحلیل و پاسخ به چالشهای پیچیده سایبری را دارد.
در طراحی ™Padvish CyberGPT نیازهای سازمانها با نگاهی واقعبینانه به محدودیتهای فنی و سطح دانش فعلی بازار امنیت در نظر گرفته شده است.
این سامانه که توسط شرکت نرمافزاری امنپرداز توسعه یافته، بستری امن را برای سازمانها فراهم میکند تا از هوش مصنوعی جهت تصمیمگیری سریعتر، تحلیل تهدیدات و پاسخ به حوادث بهره ببرند.
™Padvish CyberGPT فراتر از یک فناوری ساده، نقطه شروعی برای سازمانها جهت پذیرش نسل بعدی سیستمهای امنیتی است.
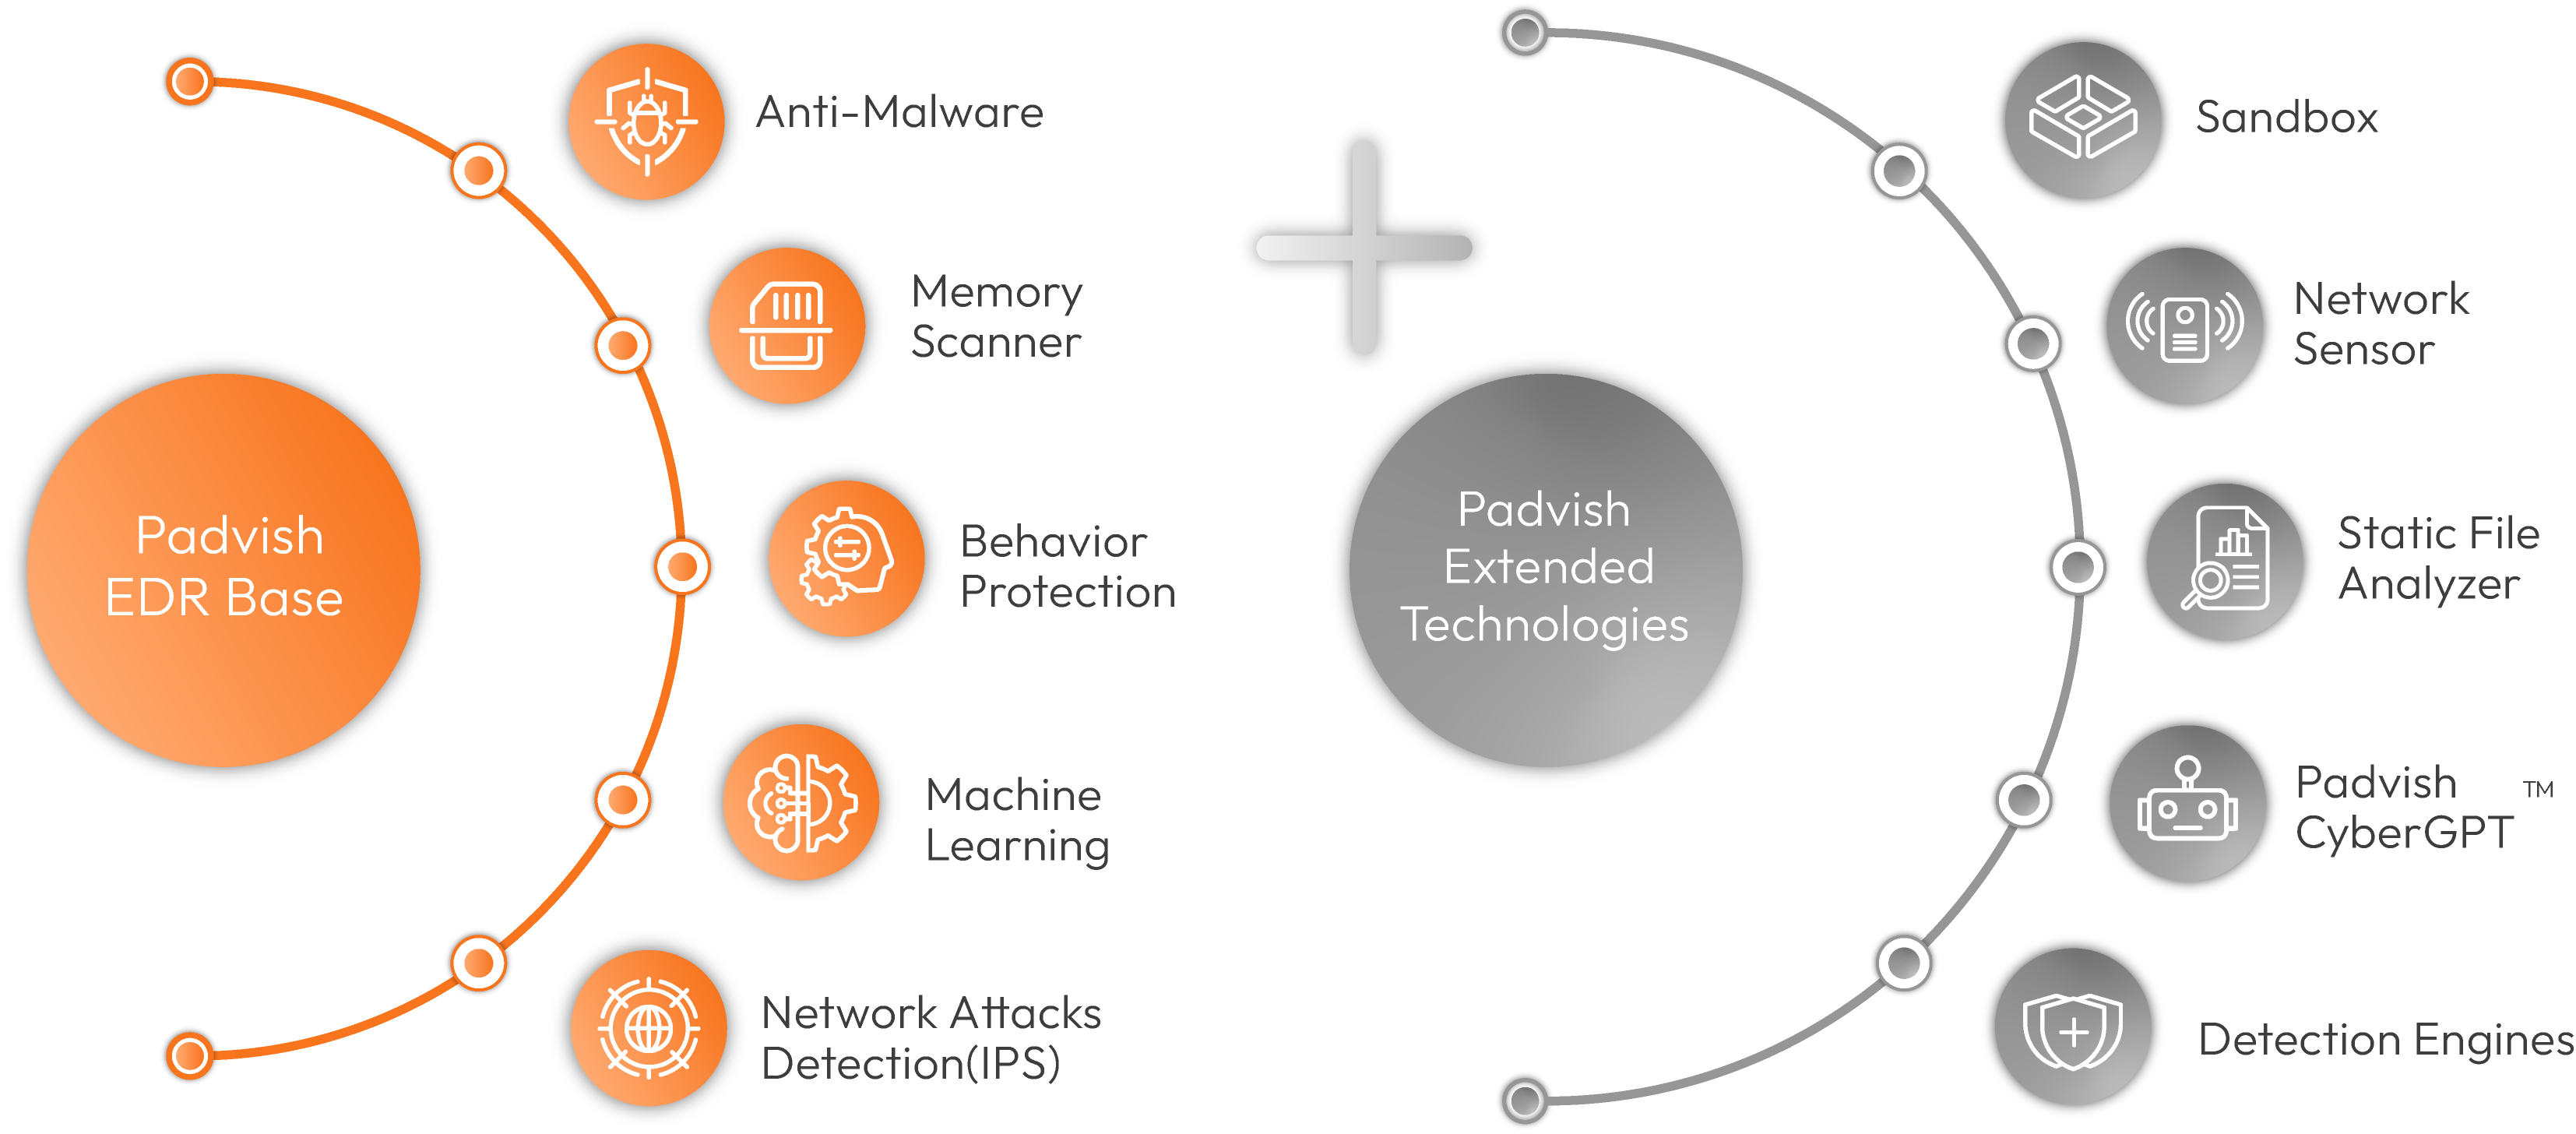
نشانههای آلودگی (IOC) مانند هش فایلهای آلوده و دنبالهای از کدهای مخرب را تشخیص داده و به سرعت پاسخ میدهد.
حملات سایبری و پردازههای در حال اجرا در حافظه سیستم را تحلیل و پایش میکند.
با استفاده از حسگرهای مختلف، رفتار پردازههای سیستم را پایش و تحلیل میکند و با شناسایی الگوهای غیرمعمول، حملات سایبری را تشخیص میدهد.
با بهرهگیری از الگوریتمهای یادگیری ماشین، تهدیدهای امنیتی، انحرافات رفتاری و کدهای مشکوک را تشخیص میدهد.
تهاجمهای مبتنی بر شبکه و اکسپلویتها (مانند Log4j و Zerologon) را تشخیص داده و محافظت میکند.
فایلهای مشکوک را در یک محیط ایزوله اجرا میکند تا رفتار آنها را تحلیل و پایش کند.
این حسگر با بررسی پکیتهای خام ترافیک در کل شبکه، حملاتی را که از سوی نقاط پایانی بدون محافظت یا خارج از حیطه مورد مراقبت انجام میشوند، شناسایی میکند.
فایلها را جهت تشخیص تهدیدات امنیتی، شاخصهای نفوذ (IoCs) یا تکنیکهای پنهانکاری بررسی کرده و ویژگیهای ایستای آنها را مشخص میکند.
دستیاری مبتنی بر هوش مصنوعی است که فعالیتهای مشکوک را خلاصه، اسکریپتهای پیچیده را تحلیل و کوئریهای یافتن (شکار) تهدید را تولید میکند.
چندین موتور آنتیویروس را جهت افزایش دقت تشخیص تهدید، با یکدیگر ادغام میکند.
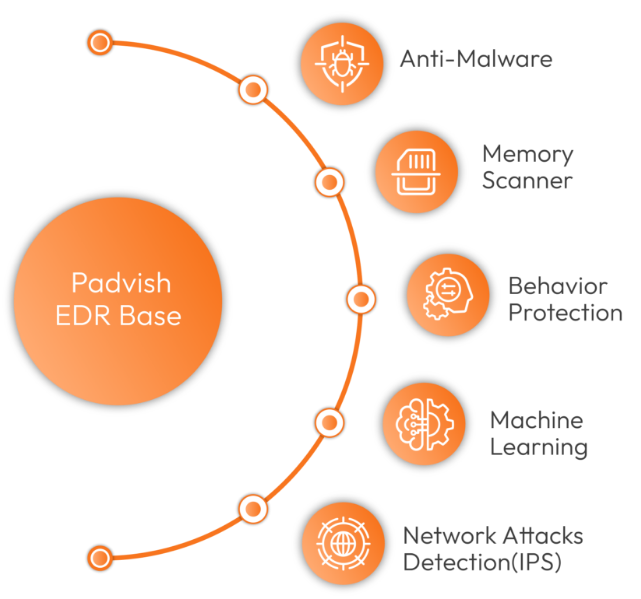
نشانههای آلودگی (IOC) مانند هش فایلهای آلوده و دنبالهای از کدهای مخرب را تشخیص داده و به سرعت پاسخ میدهد.
حملات سایبری و پردازههای در حال اجرا در حافظه سیستم را تحلیل و پایش میکند.
با استفاده از حسگرهای مختلف، رفتار پردازههای سیستم را پایش و تحلیل میکند و با شناسایی الگوهای غیرمعمول، حملات سایبری را تشخیص میدهد.
با بهرهگیری از الگوریتمهای یادگیری ماشین، تهدیدهای امنیتی، انحرافات رفتاری و کدهای مشکوک را تشخیص میدهد.
تهاجمهای مبتنی بر شبکه و اکسپلویتها (مانند Log4j و Zerologon) را تشخیص داده و محافظت میکند.
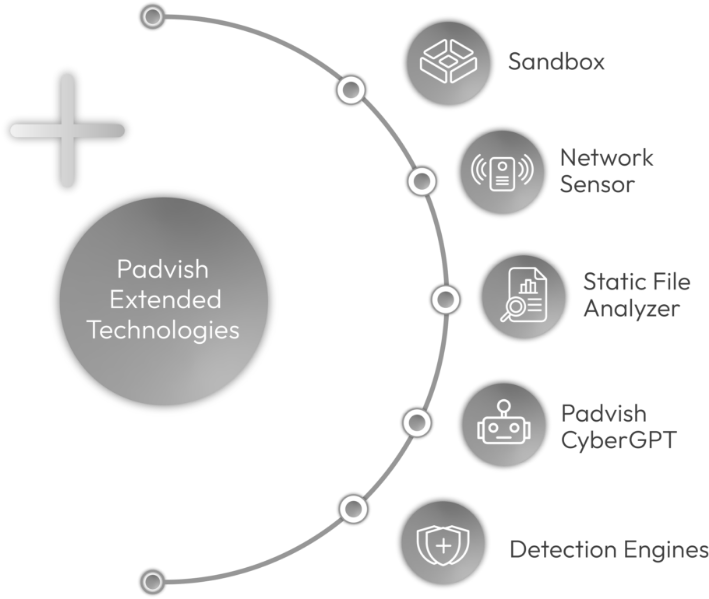
فایلهای مشکوک را در یک محیط ایزوله اجرا میکند تا رفتار آنها را تحلیل و پایش کند.
این حسگر با بررسی پکیتهای خام ترافیک در کل شبکه، حملاتی را که از سوی نقاط پایانی بدون محافظت یا خارج از حیطه مورد مراقبت انجام میشوند، شناسایی میکند.
فایلها را جهت تشخیص تهدیدات امنیتی، شاخصهای نفوذ (IoCs) یا تکنیکهای پنهانکاری بررسی کرده و ویژگیهای ایستای آنها را مشخص میکند.
دستیاری مبتنی بر هوش مصنوعی است که فعالیتهای مشکوک را خلاصه، اسکریپتهای پیچیده را تحلیل و کوئریهای یافتن (شکار) تهدید را تولید میکند.
چندین موتور آنتیویروس را جهت افزایش دقت تشخیص تهدید، با یکدیگر ادغام میکند.

دادههای تلهمتری را از لایههای مختلف (فراتر از نقاط پایانی) جهت مشاهده کامل تهدیدها تجمیع میکند

به تیمهای امنیتی اجازه میدهد تا بر حوادث با اولویت بالا تمرکز کنند

از هوش مصنوعی استفاده کرده و دادههای منابع مختلف را با یکدیگر تطبیق میدهد تا هشدارهای کاذب را کاهش داده و دقت تشخیص را افزایش دهد

کمبود متخصصان امنیتی را جبران کرده و با تهدیدات به سرعت در حال تغییر مقابله میکند

میانگین زمان تشخیص (MTTD) و میانگین زمان پاسخگویی (MTTR) را کاهش میدهد


با استفاده از هوش مصنوعی و یادگیری ماشین، قدرت تشخیص تهدیدات پیچیده را ارتقا میدهد تا پاسخدهی سریعتر و هوشمندانهتری فراهم شود
پرسشی دارید؟آماده پاسخگویی به شما هستیم