
Loading…
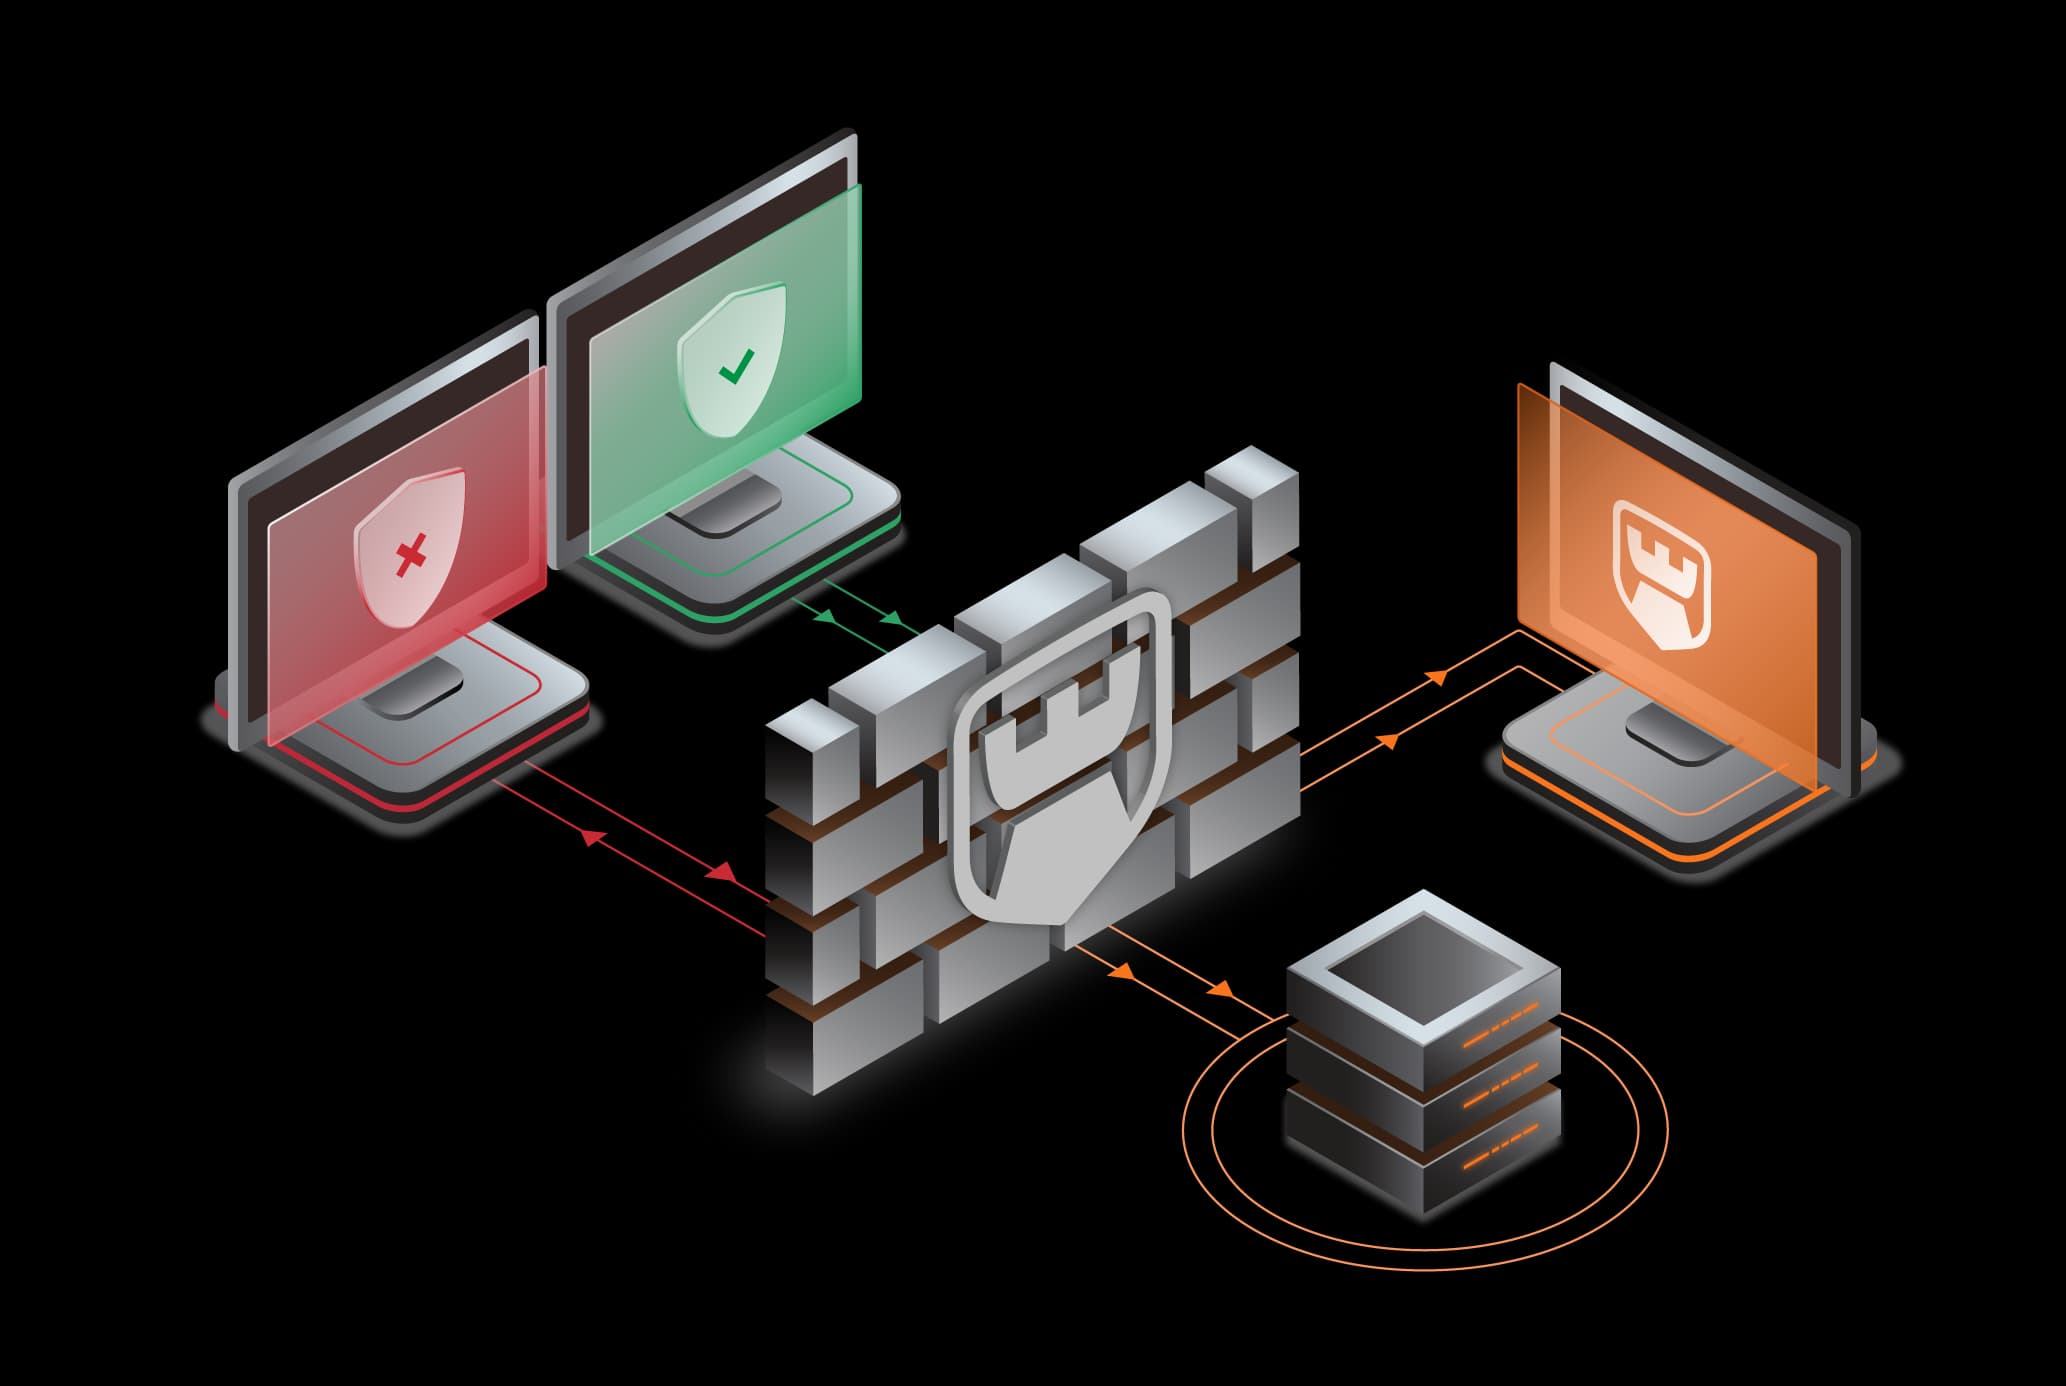
کنترل هوشمند دسترسی به شبکه بر پایه وضعیت واقعی امنیتی دستگاه

سامانه Padvish NAC راهکاری یکپارچه برای کنترل و خودکارسازی دسترسی به شبکه است که بر پایه همافزایی با سیستم مدیریتی پادویش (Padvish Management System)، سیاستهای سازمان را هوشمند و قابل ردیابی اجرا میکند.
این سامانه پادویش با پایش زنده کلاینتها، سطح آپدیت آنتی ویروس و وضعیت حفاظتی سیستمها را کنترل مینماید و با شناسایی دستگاههای بدون مجوز و تحلیل آسیبپذیریهای بحرانی، مانع اتصال تجهیزات ناامن به شبکه میشود.
سامانه پادویش NAC، با ترکیب قوانین چندشرطی و زمانبندی اجرای سیاستها، مدیریت متمرکز دسترسیها را محقق میسازد. این سامانه همچنین، با بررسی وضعیت دیواره آتش و انطباق با محدوده شبکه ، مدل Zero Trust را در سازمان پیادهسازی میکند.
مدیریت یکپارچه و انطباق با استانداردهای امنیتی در شبکه سازمان، با پادویش NAC میسر میگردد.

هر دستگاه را در لحظه اتصال اعتبارسنجی میکند. نصب نسخه بهروز آنتیویروس، فعال بودن وضعیت حفاظت و نصب بودن تمامی وصلههای امنیتی حیاتی سیستمعامل را الزامی کرده و صحت هویت کاربر وارد شده به سیستم را تأیید میکند.

دستگاههای بدون حفاظت آنتیویروس را مسدود میکند. پورتهای باز یا آسیبپذیر شبکه را شناسایی و محدود میسازد. از دسترسی از طریق نصب ثانویه سیستمعامل و محیطهای live-boot جلوگیری میکند.

با جابهجایی کاربران بین بخشهای مختلف شبکه، قوانین دسترسی را بهصورت پویا اعمال میکند. حفاظت یکپارچه را در تمامی اتصالات سیمی، بیسیم و VPN برقرار میسازد و با تغییر وضعیت انطباق، سیاستها را بهصورت خودکار و در لحظه بروزرسانی میکند.

از اتصال کاربران و دستگاههای فاقد مجوز جلوگیری میکند. میزان مواجهه با بدافزارها، سیستمهای وصلهنشده و نشت داده را کاهش میدهد. از سیاست سختگیرانه «دسترسی فقط در صورت محافظت» پیروی میکند؛ به این معنا که تنها به نقاط پایانی تأیید شده و منطبق، اجازه دسترسی میدهد.
هر دستگاه را در لحظه اتصال اعتبارسنجی میکند. نصب نسخه بهروز آنتیویروس، فعال بودن وضعیت حفاظت و نصب بودن تمامی وصلههای امنیتی حیاتی سیستمعامل را الزامی کرده و صحت هویت کاربر وارد شده به سیستم را تأیید میکند.
دستگاههای بدون حفاظت آنتیویروس را مسدود میکند. پورتهای باز یا آسیبپذیر شبکه را شناسایی و محدود میسازد. از دسترسی از طریق نصب ثانویه سیستمعامل و محیطهای live-boot جلوگیری میکند.
با جابهجایی کاربران بین بخشهای مختلف شبکه، قوانین دسترسی را بهصورت پویا اعمال میکند. حفاظت یکپارچه را در تمامی اتصالات سیمی، بیسیم و VPN برقرار میسازد و با تغییر وضعیت انطباق، سیاستها را بهصورت خودکار و در لحظه بروزرسانی میکند.
از اتصال کاربران و دستگاههای فاقد مجوز جلوگیری میکند. میزان مواجهه با بدافزارها، سیستمهای وصلهنشده و نشت داده را کاهش میدهد. از سیاست سختگیرانه «دسترسی فقط در صورت محافظت» پیروی میکند؛ به این معنا که تنها به نقاط پایانی تأیید شده و منطبق، اجازه دسترسی میدهد.

با اعتبارسنجی وضعیت حفاظت در زمان دسترسی، تهدیدات را پیش از ورود به شبکه متوقف میکند.

حفاظت یکپارچه را هنگام جابهجایی کاربران بین بخشهای مختلف (شبکه) یا محیطهای دورکار حفظ میکند.

فراتر از آنتی ویروس عمل کرده و وضعیت وصلهها، یکپارچگی سیستمعامل و هویت کاربر را اعتبارسنجی میکند.

عملیات امنیتی را با استفاده از سیاستهای خودکار و بازخوردهای کاربرپسند سادهسازی میکند.

مواجهه با دستگاههای محافظتنشده و سیستمهای مخرب را از بین میبرد.

مدیریت متمرکز توسط کنسول مدیریتی پادویش.
دستگاههای محافظتنشده یا غیرمجاز را پیش از اتصال مسدود میکند.
تأیید آنتیویروس، اطمینان از نصب وصلهها، یکپارچگی سیستمعامل و احراز هویت را در یک سیستم واحد ترکیب میکند.
دسترسی تنها در صورت تأیید آنتیویروس، نصب وصلهها و احراز هویت اعطا میشود.
سیاستهای امنیتی را برای کاربران در حال جابهجایی در سطح شبکه بهطور خودکار تنظیم میکند، بدون آنکه خللی در بهرهوری ایجاد شود.
دستگاههای محافظتنشده یا غیرمجاز را پیش از اتصال مسدود میکند.
تأیید آنتیویروس، اطمینان از نصب وصلهها، یکپارچگی سیستمعامل و احراز هویت را در یک سیستم واحد ترکیب میکند.
دسترسی تنها در صورت تأیید آنتیویروس، نصب وصلهها و احراز هویت اعطا میشود.
سیاستهای امنیتی را برای کاربران در حال جابهجایی در سطح شبکه بهطور خودکار تنظیم میکند، بدون آنکه خللی در بهرهوری ایجاد شود.

سازمانهای بزرگی که شبکههای مهمان و BYOD (آوردن دستگاه شخصی) را مدیریت میکنند و به کنترلهای امنیتی یکپارچه نیاز دارند.
بخشهای دولتی یا شبکههای آموزشی با کاربران و نقاط پایانیِ متنوع که به صورت مداوم تغییر میکنند.
سازمانهای دولتی و دفاعی که ملزم به اجرای استانداردهای انطباق و حفاظت از دادهها هستند.
سازمانهایی که با تهدیدات ناشی از محیطهای Live-boot، نصب سیستمعاملهای غیرمجاز یا نقاط پایانی (Endpoints) مدیریتنشده مواجه هستند.

مدیریت، پیکربندی، نظارت و بهروزرسانی یکپارچه

نصب و استقرار سریع و کاهش سربار مدیریتی
پرسشی دارید؟آماده پاسخگویی به شما هستیم


